Kernelka
Статті, туторіали та лайфхаки з Linux для кожного. Налаштовуйте систему, вивчайте команди та програмуйте легко. Читайте матеріали на Kernelka!
Увімкнути livepatch ядра на Linux‑сервері: Canonical Livepatch, kpatch і KernelCare з тестуванням та відкатом
Покроково вмикаємо livepatch ядра на Linux‑сервері з Canonical Livepatch, kpatch і KernelCare. Перевірка, тестування на staging і безпечний відкат — все в одній інструкції. Продовжити читання
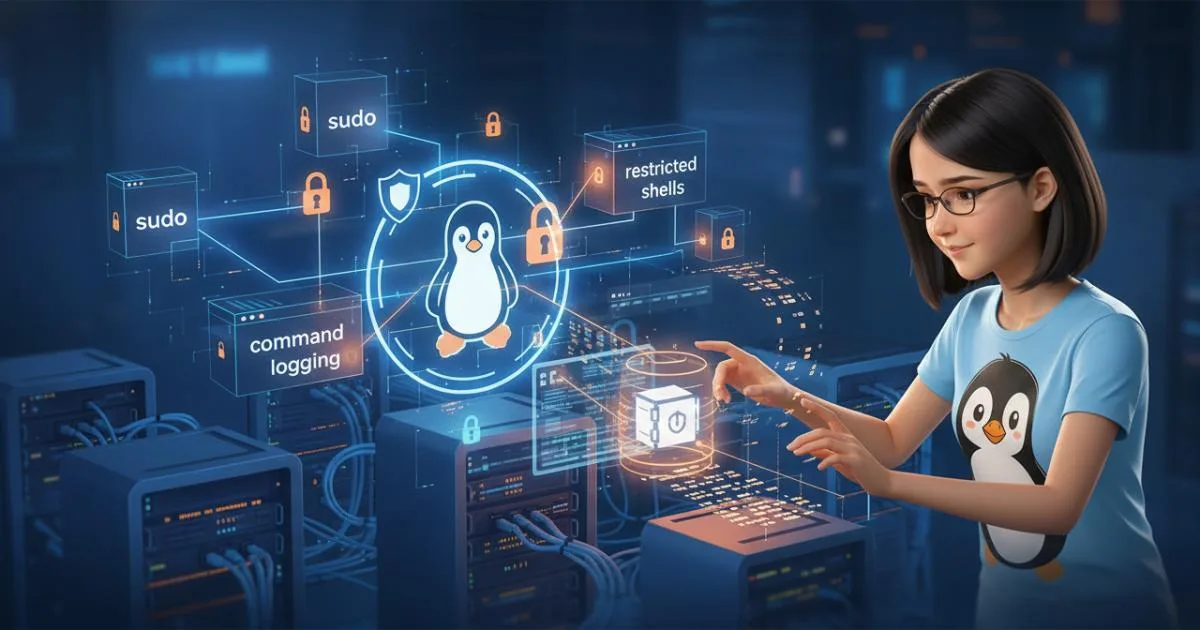
Як обмежити права звичайних користувачів у Linux: sudo, обмежені shell та логування команд
Покроково обмежуємо права в Linux: налаштування sudo, обмежені shell‑середовища та логування команд. Готові приклади, перевірені практики й безпечні налаштування. Продовжити читання
Динамічне перемикання GPU в Linux: налаштувати PRIME/Optimus для автоматичного вибору Intel і NVIDIA
Крок за кроком налаштовуємо NVIDIA PRIME/Optimus у Linux: автоматичний вибір між Intel і NVIDIA, on‑demand рендер, GUI-методи, поради й типові помилки. Продовжити читання
Автотести оновлень пакетів з systemd timers, smoke‑тестами і безпечним відкатом
Покроково налаштовуємо автоматичні оновлення на віддалених серверах з systemd timers, smoke‑тестами та швидким відкатом через Btrfs/LVM snapshots. Продовжити читання
Перевірка і безпечна установка .deb, AppImage та Flatpak: підписи, Firejail і план відкату
Як безпечно встановлювати сторонні .deb, AppImage і Flatpak у Linux: перевірка підписів, ізоляція через Firejail і зрозумілий план відкату без паніки. Продовжити читання
Побудова й публікація RPM-репозиторію з GPG-підписами та GitLab CI
Створіть власний RPM-репозиторій із GPG-підписами та автоматичною збіркою й публікацією через GitLab CI. Покроково: ключі, підпис, createrepo_c, Pages. Продовжити читання
Запобігання витоку секретів у Git: pre-commit hooks з git-secrets, TruffleHog та CI-сканування на Linux
Як налаштувати pre-commit hooks у Git з git-secrets і TruffleHog та додати CI-сканування на Linux, щоб зупинити витік токенів і ключів до коміту та в pull request. Продовжити читання
Автомонтування й дешифрування зовнішніх дисків при вході: udev + systemd‑user
Налаштовуємо безпечне автомонтування LUKS‑накопичувачів при вході користувача за допомогою udev і systemd‑user — без root-скриптів, з мінімумом ручних дій. Продовжити читання
Відстеження змін у /etc з etckeeper і Git: налаштування, hooks та безпечний відкат конфігурацій
Налаштовуємо etckeeper з Git для каталогу /etc: автоматичні коміти, корисні hooks, перевірки конфігів і безпечний відкат змін. Продовжити читання
CI для Bash-скриптів: ShellCheck, Bats і автодеплой з Docker та GitLab CI
Покроково налаштовуємо CI для bash-скриптів: лінтинг ShellCheck, тести Bats, збирання образу та автодеплой через Docker і GitLab CI. Практичні приклади та поради. Продовжити читання
Квоти диска в Linux (XFS/EXT4): користувацькі, проєктні та автоматичні оповіщення
Покроково налаштовуємо користувацькі й проєктні квоти в Linux (XFS/EXT4) і додаємо автоматичну перевірку з оповіщеннями через cron або systemd timers. Продовжити читання
Увімкнути і налаштувати SELinux на Debian/Ubuntu: режими, контексти, audit2allow і власні політики
Покроково вмикаємо SELinux на Debian/Ubuntu, розбираємо режими, контексти, audit2allow і створюємо кастомні політики для сервісів. Просто про безпеку з прикладами. Продовжити читання